
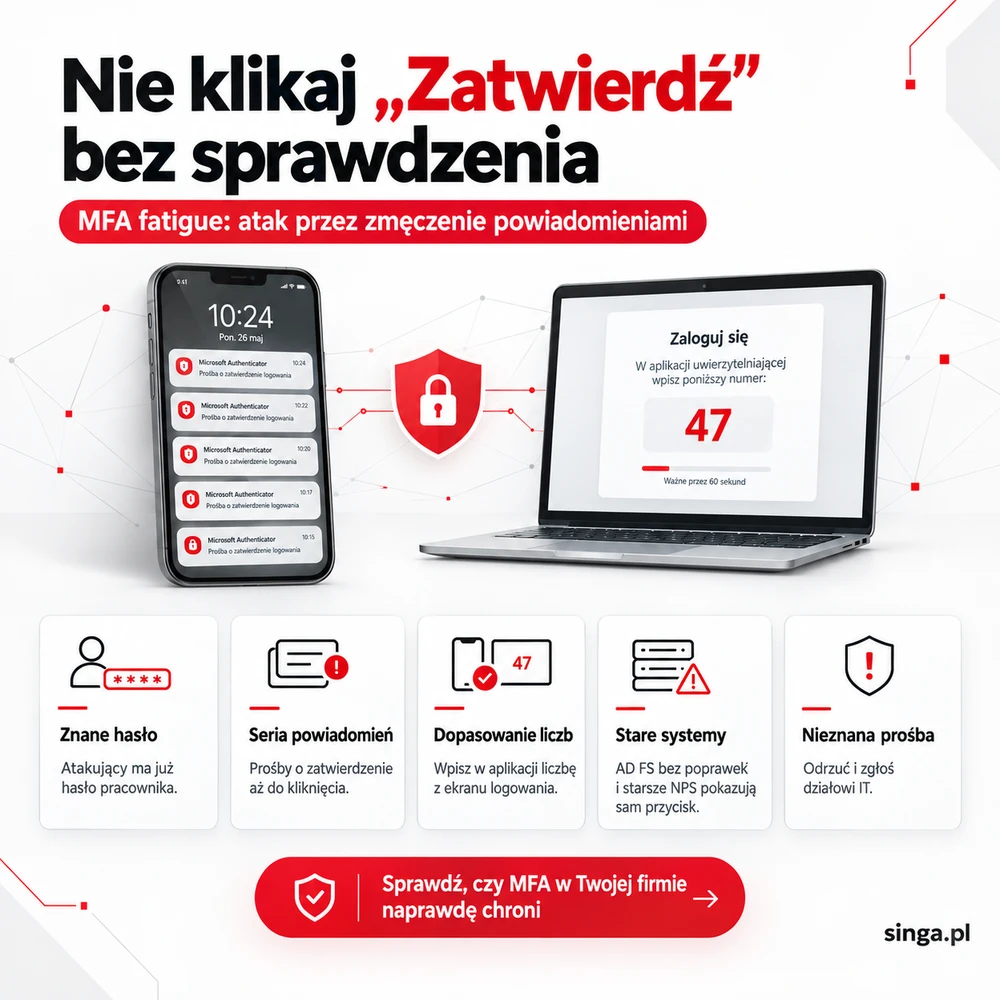
Istnieje scenariusz, w którym atakujący zna już hasło użytkownika i zamiast próbować ominąć drugi składnik uwierzytelniania, próbuje nakłonić użytkownika do jego zatwierdzenia. To właśnie MFA fatigue.
Na czym polega MFA fatigue?
Załóżmy, że pracownik korzysta z Microsoft Authenticator. Atakujący wcześniej zdobył jego hasło, na przykład poprzez phishing. Samo hasło nie wystarcza mu jednak do zalogowania się, ponieważ konto jest chronione przez MFA.
Atakujący rozpoczyna więc logowanie. Na telefon pracownika trafia powiadomienie z prośbą o zatwierdzenie logowania. Pracownik odrzuca je. Atakujący próbuje ponownie. Kolejne powiadomienie. I kolejne.
Po kilku lub kilkunastu próbach użytkownik może być już zirytowany, zmęczony albo po prostu uznać, że przypadkiem coś wcześniej kliknął i teraz należy zaakceptować kolejną próbę. Wystarczy jedno nieświadome „Zatwierdź”, aby atakujący otrzymał dostęp.
Nie musi więc łamać MFA. Próbuje wykorzystać człowieka, który znajduje się po drugiej stronie procesu uwierzytelniania.
Dlaczego samo powiadomienie „Zatwierdź” było problemem?
W starszym modelu użytkownik otrzymywał na telefon informację o próbie logowania i mógł ją zaakceptować albo odrzucić. Problem polegał na tym, że użytkownik nie zawsze miał wystarczająco dużo informacji, aby zweryfikować, czy dana próba rzeczywiście pochodzi od niego.
Jeżeli jednocześnie trwa wiele prób logowania, rośnie ryzyko, że jedna z nich zostanie zaakceptowana przez pomyłkę. To właśnie dlatego Microsoft wprowadził number matching.
Number matching – jak działa?
Przy logowaniu użytkownik nie otrzymuje już tylko pytania, czy chce zatwierdzić logowanie. Na ekranie logowania pojawia się konkretna liczba, na przykład: „Wprowadź liczbę 42 w aplikacji Microsoft Authenticator”. Dopiero po wpisaniu odpowiedniej liczby w aplikacji można zatwierdzić logowanie.
Dzięki temu samo kliknięcie „Zatwierdź” nie wystarcza. Jeżeli użytkownik nie rozpoczął logowania i nie widzi ekranu z numerem, nie powinien znać liczby wymaganej do zatwierdzenia próby.
Microsoft podaje, że number matching jest obecnie włączone dla powiadomień push w Microsoft Authenticator. Mechanizm jest stosowany między innymi przy MFA oraz określonych scenariuszach związanych z rejestracją Authenticatora i resetowaniem hasła.
Czy problem został więc całkowicie rozwiązany?
Nie zawsze. W większości współczesnych środowisk korzystających z Microsoft Entra ID i Microsoft Authenticator użytkownik powinien już korzystać z number matching. Warto jednak zwrócić uwagę na starszą infrastrukturę i rozwiązania, które korzystają z innych mechanizmów uwierzytelniania.
AD FS
W przypadku starszych, nieaktualizowanych konfiguracji Active Directory Federation Services użytkownicy mogą nadal otrzymywać klasyczne powiadomienia „Approve/Deny”. Microsoft wprowadził obsługę number matching dla AD FS poprzez odpowiednie aktualizacje Windows Server. Nieaktualizowane wersje mogą nadal korzystać ze starszego mechanizmu.
Dlatego w środowiskach, w których nadal wykorzystywany jest AD FS, warto sprawdzić zarówno wersję systemu, jak i poziom aktualizacji.
NPS i VPN
Inna sytuacja występuje przy wykorzystaniu Microsoft Entra MFA NPS Extension, często spotykanym między innymi przy integracji MFA z VPN wykorzystującym RADIUS.
NPS nie obsługuje number matching w taki sam sposób jak bezpośrednie logowanie przez Microsoft Authenticator. Nowsze wersje NPS Extension mogą natomiast korzystać z TOTP, czyli jednorazowych kodów generowanych przez aplikację Authenticator lub inne tokeny.
Microsoft wskazuje, że przy NPS Extension w wersji 1.2.2216.1 lub nowszej użytkownik z zarejestrowaną metodą TOTP może być kierowany do uwierzytelnienia kodem jednorazowym zamiast klasycznego „Approve/Deny”. Jeżeli TOTP nie jest zarejestrowane, w określonych konfiguracjach nadal może pojawić się starszy mechanizm.
Dlatego przy firmowym VPN nie wystarczy powiedzieć: „Mamy MFA”. Warto sprawdzić również, jak dokładnie to MFA działa.
Co powinien zrobić użytkownik?
Jeżeli nie próbujesz się logować, nie zatwierdzaj powiadomienia MFA. Nie ma znaczenia, czy pojawiło się ono raz, czy kilka razy.
Nieoczekiwana prośba o zatwierdzenie logowania może oznaczać, że ktoś próbuje wykorzystać dane dostępowe użytkownika. W takiej sytuacji należy:
- odrzucić nieoczekiwaną próbę logowania,
- nie zatwierdzać kolejnych powiadomień,
- poinformować dział IT lub administratora,
- postępować zgodnie z firmową procedurą dotyczącą podejrzanych logowań.
Jeżeli pracownik otrzymuje takie powiadomienia, nie należy ich po prostu ignorować. Warto potraktować je jako sygnał, że ktoś może próbować zalogować się na konto.
Co powinien sprawdzić dział IT?
Warto sprawdzić nie tylko, czy MFA jest włączone, ale również jaki mechanizm MFA jest faktycznie wykorzystywany. W praktyce warto zweryfikować:
- czy Microsoft Authenticator korzysta z number matching,
- czy w środowisku nadal istnieją starsze konfiguracje „Approve/Deny”,
- czy wykorzystywany jest AD FS,
- czy firma korzysta z NPS Extension przy VPN lub innych usługach RADIUS,
- czy NPS Extension jest aktualne,
- czy użytkownicy korzystający z NPS mają odpowiednio skonfigurowaną metodę TOTP,
- czy pracownicy wiedzą, jak reagować na nieoczekiwane powiadomienia MFA.
Szczególnie istotne jest sprawdzenie starszych systemów, które często pozostają w firmowej infrastrukturze przez wiele lat i nie zawsze korzystają z tych samych mechanizmów uwierzytelniania co nowe usługi Microsoft 365.
MFA nadal ma znaczenie
MFA nie jest rozwiązaniem, które należy traktować jako nieskuteczne tylko dlatego, że istnieją ataki wykorzystujące nieuwagę użytkownika. Wręcz przeciwnie: dodatkowy składnik uwierzytelniania nadal znacząco zwiększa bezpieczeństwo kont. Problem polega na tym, że bezpieczeństwo zależy również od sposobu jego wdrożenia.
W przypadku powiadomień push istotne jest ograniczenie możliwości przypadkowego zatwierdzenia logowania. Number matching jest jednym z mechanizmów, które mają temu zapobiegać.
Dlatego pytanie nie powinno brzmieć wyłącznie „czy mamy MFA?”. Lepiej zapytać: „jak dokładnie działa MFA w naszej firmie?”.
Warto to sprawdzić w swojej firmie
Jeżeli korzystacie z Microsoft 365, Entra ID, Microsoft Authenticator, VPN lub starszej infrastruktury AD FS/NPS, warto sprawdzić, jakie mechanizmy MFA są faktycznie wykorzystywane w poszczególnych miejscach. Nie każda usługa musi korzystać z dokładnie tego samego procesu.
A różnica między komunikatem „Zatwierdź logowanie” a wymaganiem wpisania konkretnej liczby może mieć znaczenie dla odporności organizacji na MFA fatigue.
Sprawdź, czy MFA w Twojej firmie naprawdę chroni
Singa może pomóc w przeglądzie konfiguracji uwierzytelniania i sprawdzeniu, jak MFA jest wykorzystywane w firmowej infrastrukturze.
Umów przegląd konfiguracji MFA